Blog
Red Team vs. Blue Team: Entendiendo las Diferencias Clave en Ciberseguridad
En el dinámico mundo de la ciberseguridad, las organizaciones se enfrentan a amenazas constantes y sofisticadas. Para protegerse eficazmente, muchas empresas adoptan estrategias proactivas que involucran equipos especializados: el Red Team y el Blue Team. Si bien ambos equipos trabajan para mejorar la seguridad, sus enfoques y responsabilidades son fundamentalmente diferentes.

En el dinámico mundo de la ciberseguridad, las organizaciones se enfrentan a amenazas constantes y sofisticadas. Para protegerse eficazmente, muchas empresas adoptan estrategias proactivas que involucran equipos especializados: el Red Team y el Blue Team. Si bien ambos equipos trabajan para mejorar la seguridad, sus enfoques y responsabilidades son fundamentalmente diferentes. Este artículo explora las diferencias clave entre el Red Team y el Blue Team, destacando sus roles, metodologías y la importancia de su colaboración para una defensa cibernética sólida.
¿Qué es el Red Team?
- Pruebas de penetración (Penetration Testing): Intentan infiltrarse en los sistemas explotando fallos de seguridad.
- Ingeniería social: Manipulan a los empleados para obtener acceso no autorizado a información sensible o sistemas. Como se menciona en un post de LinkedIn, comprender los métodos más utilizados por los atacantes es crucial para evitar ser hackeado.
- Análisis de vulnerabilidades: Identifican debilidades en el software, hardware y configuraciones de seguridad. RidgeBot, mencionado en LinkedIn, puede automatizar este análisis exhaustivo.
- Simulaciones de amenazas avanzadas (Advanced Persistent Threat – APT): Imitan las tácticas, técnicas y procedimientos (TTPs) de grupos de hackers sofisticados.
El Red Team opera con un enfoque de «caja negra» (black box testing) o «caja gris» (grey box testing), lo que significa que tienen un conocimiento limitado o parcial de la infraestructura de seguridad de la organización. Esto les obliga a ser ingeniosos y a pensar como un verdadero atacante.
¿Qué es el Blue Team?
- Monitoreo de seguridad: Analizan continuamente registros de eventos, alertas de seguridad y tráfico de red en busca de actividades sospechosas.
-
Respuesta a incidentes: Investigan y contienen incidentes de seguridad, minimizando el daño y restaurando los sistemas a su estado normal.
Como se menciona en un post de LinkedIn, comprender los métodos más utilizados por los atacantes es crucial para evitar ser hackeado. - Análisis forense: Recopilan y analizan evidencia digital para comprender la causa raíz de un incidente y prevenir futuros ataques.
- Implementación y gestión de controles de seguridad: Configuran y mantienen firewalls, sistemas de detección de intrusiones (IDS), sistemas de prevención de intrusiones (IPS), software antivirus y otras herramientas de seguridad.
- Endurecimiento de sistemas: Refuerzan la seguridad de los sistemas operativos, aplicaciones y dispositivos de red para reducir la superficie de ataque.
- Concienciación sobre seguridad: Capacitan a los empleados sobre las mejores prácticas de seguridad, como la identificación de correos electrónicos de phishing y la creación de contraseñas seguras.
El Blue Team generalmente tiene un conocimiento profundo de la infraestructura de seguridad de la organización y trabaja con un enfoque de «caja blanca» (white box testing).
Diferencias Clave
| Características | Red Team | Blue Team |
|---|---|---|
| Rol Principal | Atacante simulado | Defensor |
| Objetivo | Identificar y explotar vulnerabilidades | Proteger la infraestructura contra ataques |
| Mentalidad | Ofensiva | Defensiva |
| Conocimiento de la Infraestructura | Limitado (caja negra/gris) | Profundo (caja blanca) |
| Tácticas | Pruebas de penetración, ingeniería social, simulación de APTs | Monitoreo, respuesta a incidentes, análisis forense. |
| Herramientas | Metasploit, Nmap, Burp Suite, herramientas de hacking personalizadas | SIEM, IDS/IPS, firewalls, antivirus |
| Éxito | Encontrar y explotar vulnerabilidades | Prevenir y mitigar ataques |
La Importancia de la Colaboración
El proceso de colaboración a menudo implica:
- Informes detallados: El Red Team proporciona informes exhaustivos sobre sus hallazgos, incluyendo las vulnerabilidades explotadas, las técnicas utilizadas y las recomendaciones para la remediación.
- Sesiones de retroalimentación: El Red Team y el Blue Team se reúnen para discutir los resultados de las pruebas y compartir conocimientos.
- Ejercicios de «Purple Teaming»: Ambos equipos trabajan juntos en tiempo real para simular un ataque y una defensa, permitiendo una colaboración más estrecha y un aprendizaje mutuo.
Adoptando una Cultura de Ciberseguridad
- Concienciación continua: Educar a los empleados sobre las amenazas cibernéticas y las mejores prácticas de seguridad.
- Políticas y procedimientos claros: Establecer políticas de seguridad sólidas y procedimientos para la gestión de incidentes, el acceso a datos y el uso de dispositivos.
- Actualizaciones y parches regulares: Mantener el software y los sistemas actualizados con los últimos parches de seguridad.
- Evaluaciones de seguridad periódicas: Realizar pruebas de penetración, análisis de vulnerabilidades y auditorías de seguridad para identificar y abordar las debilidades.
Como se menciona en el post de LinkedIn sobre la adopción de una cultura de ciberseguridad, herramientas como RidgeBot pueden marcar la diferencia al automatizar el análisis exhaustivo.
Conclusión

Blog
Nuevo Podcast: 03-El poder de Ethereum | El mundo de Ada
Ethereum es una plataforma descentralizada de código abierto basada en tecnología *blockchain* que funciona como un ordenador global

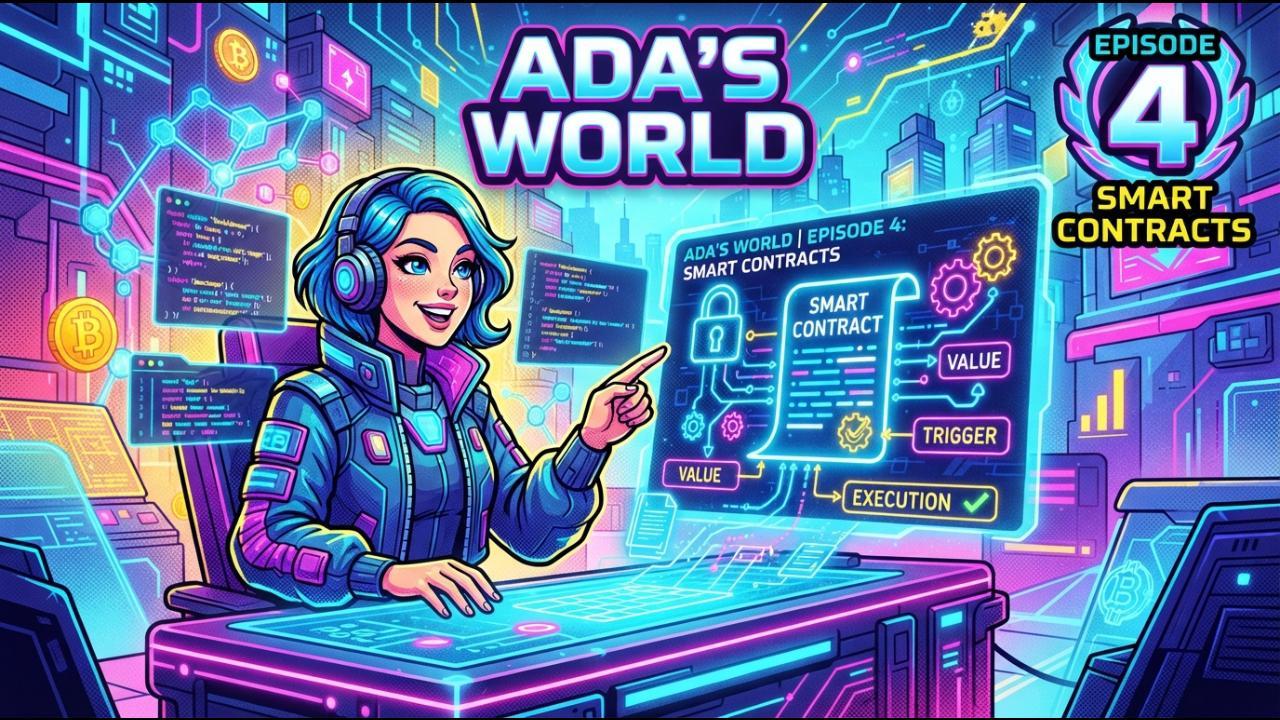
04- Smart Contracts en Ethereum | El Mundo de Ada
September 8, 2026
¿Te imaginas una máquina expendedora donde introduces una moneda y obtienes tu refresco sin que nadie intervenga? Así funcionan los contratos inteligentes (smart contracts) en la red Ethereum: programas informáticos autoejecutables que cumplen condiciones preestablecidas sin depender de abogados, bancos ni notarios.
Listen →
03-El poder de Ethereum
August 30, 2026
Ethereum es una plataforma descentralizada de código abierto basada en tecnología *blockchain* que funciona como un ordenador global.
Listen →
02-React.js | El Mundo de Ada
August 20, 2026
Si estás aprendiendo desarrollo web, seguro te has topado con una palabra que suena en todas partes: React.js. Pero, ¿qué es exactamente y por qué revolucionó la creación de interfaces?
Listen →Blog
Podcast: 02-React.js | El Mundo de Ada
Hola: He publicado el segundo episodio del «El Mundo de Ada» dedicado a la librería Javascript React.js.
-
 Blog1 año ago
Tipos de Hackers: Entendiendo las Diferentes Caras de la Ciberseguridad
-

 Blog2 años ago
La Inteligencia Artificial: La Revolución del Siglo XXI
-
 Blog2 años ago
¿Que es la Ciberseguridad?
-

 Blog2 años ago
Deepseek: Innovación en la Era de la Inteligencia Artificial
-
 Blog2 años ago
Tipos de redes y protocolos de red
-
 Blog2 años ago
Ransomware: Una amenaza creciente en el mundo digital
-
 Blog1 año ago
Los Virus Troyanos: Una Amenaza Silenciosa en la Ciberseguridad
-
 Blog2 años ago
Ingeniería Social: El Arte del Engaño en la Ciberseguridad